Grupy hackerskie z Chin wykorzystują do ataków globalną sieć zbackdoorowanych routerów domowych TP-linka

Zbackdoorowany TP-link wygląda prawie tak samo jak niezbackdorowany TP-link 😉 Mniej enigmatycznie – badacze z Checkpointa przeanalizowali podstawione firmware-y, które różniły się od tych prawdziwych niewielkimi detalami.

Tzn. od strony bezpieczeństwa detale te są dość znaczące – możliwość zdalnego dostępu przez atakujących na urządzenie (dostęp root) czy możliwość przepuszczania komunikacji przez urządzenia (proxy SOCKS).

Od strony użytkownika widoczne są np. takie zmiany – ekran z upgradem firmware został „zablokowany” (stosowny formularz został wyłączony na poziomie CSS):
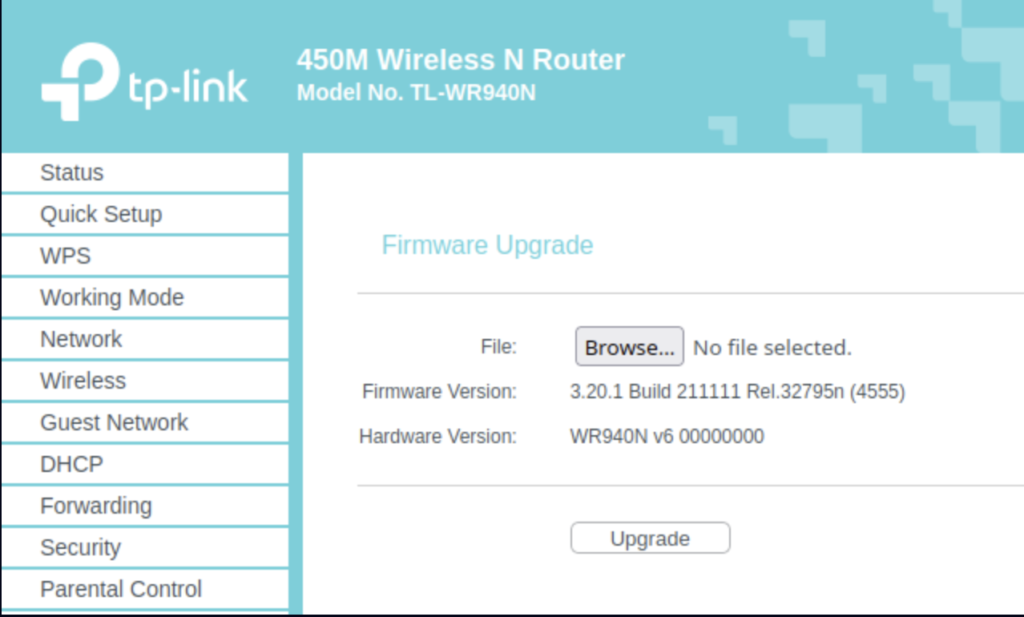
Urządzenie niezainfekowane
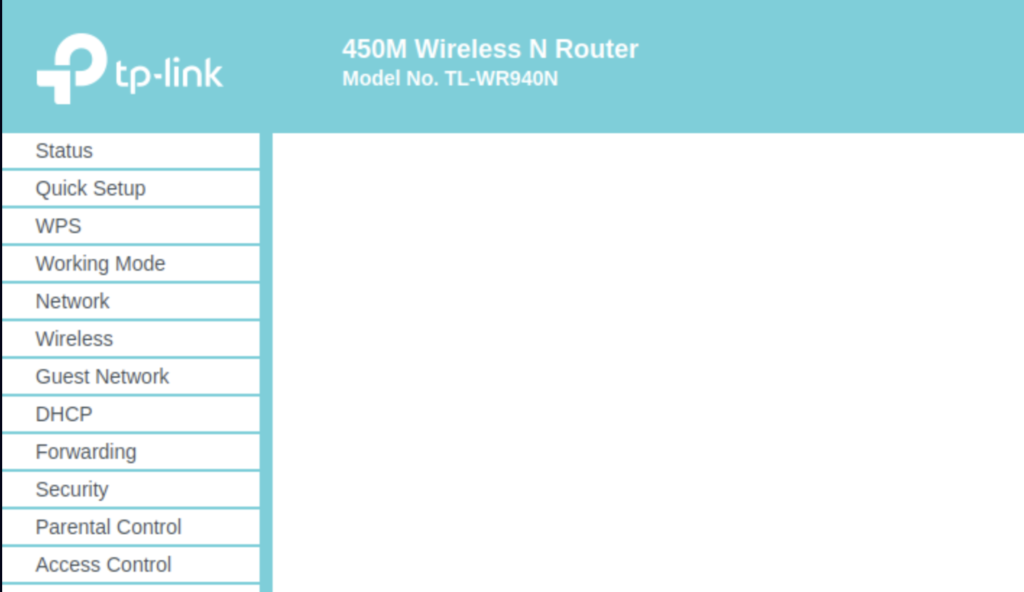
Urządzenie z backdoorem

Całość operacji ma służyć przede wszystkim zbudowaniu dużej sieci, przez którą będzie można tunelować ruch (ataki), w sposób który znacznie utrudni wyśledzenie adresów IP realnych atakujących (kto będzie poddawał analizie śledczej domowe routerki?).

Checkpoint przypisuje działalność chińskiej grupie APT Camaro Dragon, z kolei jako aktualne cele grupy wskazane są m.in. ministerstwa spraw zagranicznych krajów europejskich.

Jak „implant” dostaje się do urządzeń? Raczej używane są tutaj standardowe techniki – urządzenie wystawione do Internetu (tj. jego panel administracyjny) i „standardowe” podatności. Czasem jest jeszcze prościej (pozostawienie domyślnego loginu / hasła do panelu administracyjnego urządzenia).

Zostałeś oszukany? Poinformuj nas o tym!

Podziel się postem:

Najnowsze:

Oprogramowanie

Google wytacza najcięższe działa. Gemini 4 Argon to potwór, na którego czekaliśmy (choć twój portfel zapłacze)

Gdy wydawało się, że Google na dobre utknęło w wyścigu o to, kto zrobi tańszą i lżejszą wersję modelu Flash, gigant z Mountain View nagle wywraca stolik. Debiutuje Gemini 4 Argon – pierwszy od dawna prawdziwy flagowiec nowej generacji. Potrafi generować odpowiedzi liczone w setkach tysięcy słów i samodzielnie przepisywać gigantyczne systemy na Rusta. Sprawdzamy, co to oznacza w praktyce i czy zwykły użytkownik w ogóle ma na co czekać.

Bezpieczeństwo

Szpital w Szczecinie „na papierze” – cyberatak sparaliżował placówkę. Czy polska ochrona zdrowia to cyfrowy skansen?

W nocy z 7 na 8 marca 2026 roku doszło do zdarzenia, które brzmi jak scenariusz filmu sensacyjnego, ale dla pacjentów i personelu Samodzielnego Publicznego Wojewódzkiego Szpitala Zespolonego w Szczecinie stało się brutalną rzeczywistością. Cyberatak typu ransomware uderzył w serce placówki, wymuszając natychmiastowe przejście na tryb pracy, o którym wielu młodszych lekarzy słyszało tylko na studiach: tryb papierowy.

Mobilne

Kwalifikowany podpis elektroniczny w mObywatel: Nowa, bezpłatna opcja dla użytkowników prywatnych

Aplikacja mObywatel rozszerza swoje funkcjonalności o strategiczną usługę – bezpłatny kwalifikowany podpis elektroniczny. Nowe rozwiązanie, skierowane wyłącznie do użytkowników prywatnych, umożliwia podpisanie do pięciu dokumentów miesięcznie bez ponoszenia kosztów. Jest to istotna zmiana na rynku usług cyfrowych, ponieważ dotychczas zaawansowane podpisy tego typu były dostępne wyłącznie na zasadach komercyjnych.

Dodaj komentarz

Twój adres email nie zostanie opublikowany. Wymagane pola są oznaczone *